

Se a sua loja vende a clientes tanto na Califórnia como na União Europeia, é provável que já esteja a lidar com dois dos regulamentos de privacidade do consumidor mais significativos do mundo — e tratá-los como intercambiáveis é um erro que pode criar lacunas reais de conformidade. Tanto a Lei de Privacidade do Consumidor da Califórnia (CCPA) como o Regulamento Geral sobre a Proteção de Dados (RGPD) da UE visam dar aos indivíduos mais controlo sobre os seus dados pessoais, mas diferem substancialmente em âmbito, requisitos e execução. Neste artigo, iremos analisar as principais diferenças entre a CCPA e o RGPD, o que cada um exige efetivamente das empresas de eCommerce e como uma estratégia de recolha de dados em conformidade com a privacidade pode ajudá-lo a cumprir ambos, sem tratar a conformidade como dois projetos separados e desconexos.
Qual é a principal diferença entre a CCPA e o RGPD?
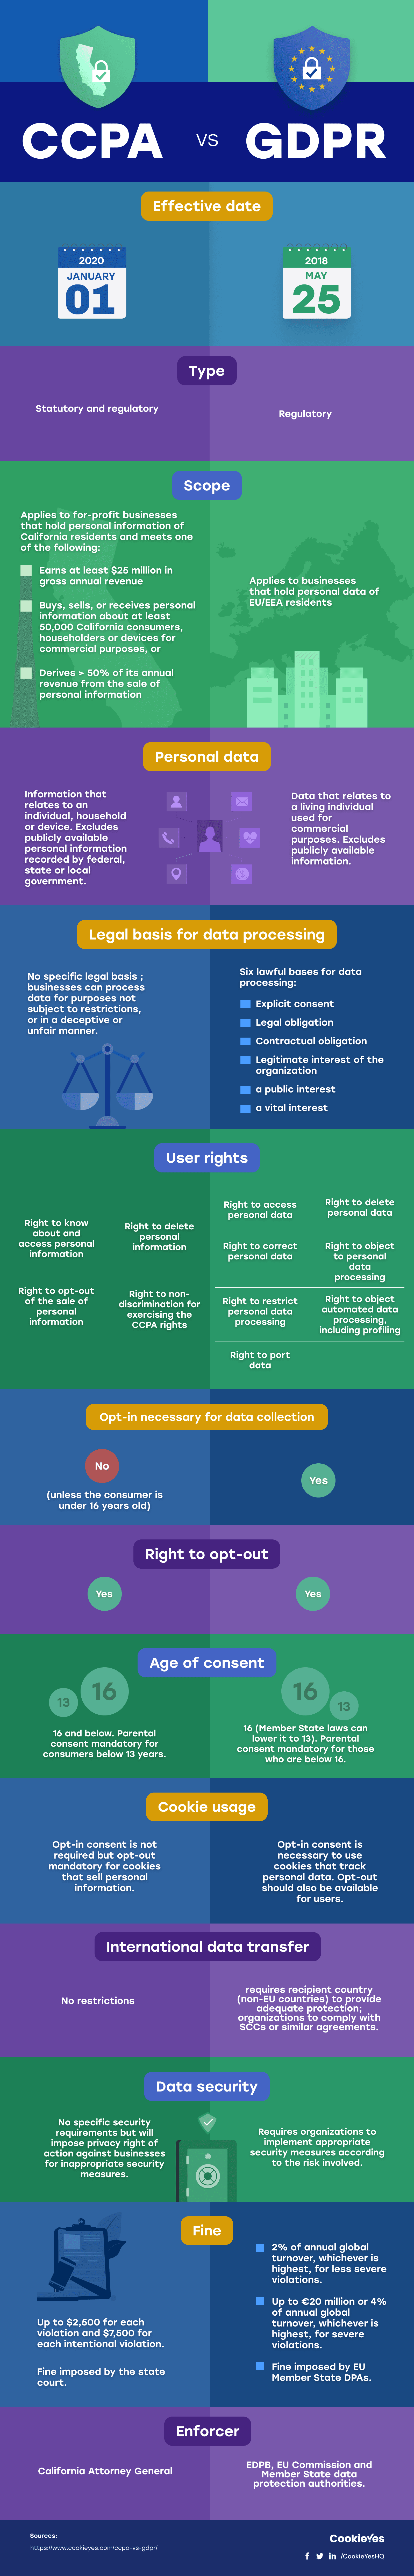
A CCPA e o RGPD partilham um objetivo comum — dar aos indivíduos um maior controlo sobre os seus dados pessoais —, mas diferem fundamentalmente na estrutura jurídica, no âmbito geográfico e nos pressupostos por defeito sobre a recolha de dados.
As distinções principais:
- Base jurídica para o tratamento de dados: O RGPD exige uma base jurídica afirmativa (mais comummente, o consentimento explícito) antes de recolher ou tratar dados pessoais; a CCPA permite, geralmente, a recolha de dados por predefinição, concedendo aos consumidores o direito de optar pela exclusão (opt-out) em vez de exigir uma opção de inclusão (opt-in).
- Âmbito geográfico e empresarial: O RGPD aplica-se a qualquer empresa que trate dados pessoais de residentes na UE, independentemente de onde a empresa esteja localizada; a CCPA aplica-se especificamente a empresas com fins lucrativos que atinjam determinados limiares de receita ou volume de dados e que recolham dados de residentes na Califórnia.
- Definição de dados pessoais: A definição do RGPD é ampla e inclui qualquer informação relativa a uma pessoa singular identificada ou identificável; a definição da CCPA é igualmente abrangente, mas inclui exclusões específicas e definições baseadas em categorias que diferem na sua estrutura.
- Mecanismo de execução: O RGPD é executado pelas autoridades de controlo em cada Estado-Membro da UE, com coimas substanciais ligadas à receita global; a CCPA (conforme alterada pela CPRA) é executada pela Agência de Proteção da Privacidade da Califórnia, com estruturas de penalização distintas.
A consequência prática para as empresas de eCommerce é que a predefinição de opt-in do RGPD exige a recolha proativa de consentimento antes de proceder ao seguimento (tracking) ou ao marketing junto de visitantes da UE, enquanto o modelo de opt-out da CCPA significa que a recolha de dados baseada nos EUA pode, geralmente, prosseguir por predefinição, desde que aos consumidores seja dada uma forma clara e acessível de optar pela exclusão e que os seus direitos relacionados com os dados sejam respeitados quando exercidos. Esta diferença estrutural, por si só, altera significativamente a forma como o processo de finalização de compra (checkout) e a configuração de marketing no WooCommerce devem ser estruturados, dependendo do regulamento que se aplica a um determinado cliente.
Quem tem de cumprir a CCPA e o RGPD?
Determinar qual o regulamento que se aplica à sua empresa depende da localização dos seus clientes e, no caso da CCPA, de limiares específicos de dimensão da empresa — e muitas marcas de eCommerce que vendem internacionalmente precisam de cumprir ambos simultaneamente.
O RGPD aplica-se a:
- Qualquer empresa, independentemente da localização, que trate dados pessoais de indivíduos residentes na UE ou no EEE, seja através de vendas diretas, marketing ou monitorização de comportamento.
- Este âmbito extraterritorial significa que uma loja WooCommerce sediada inteiramente fora da UE pode ainda estar sujeita ao RGPD se comercializar ou servir, de forma deliberada, clientes da UE.
A CCPA (e a sua alteração, a CPRA) aplica-se a empresas com fins lucrativos que:
- Tenham receitas brutas anuais que excedam um determinado limiar, ou
- Comprem, vendam ou partilhem informações pessoais de um determinado número de consumidores ou agregados familiares da Califórnia anualmente, ou
- Derivnuma percentagem específica da receita anual da venda ou partilha de informações pessoais de consumidores da Califórnia.
O equívoco comum é presumir que a localização física da empresa determina o regulamento aplicável. Na realidade, ambos os regulamentos estão estruturados em torno da localização do cliente, e não do local onde a empresa opera — o que significa que uma pequena loja WooCommerce sediada na Europa que venda a um grupo de clientes da Califórnia, ou uma loja sediada nos EUA com tráfego da UE, pode ter de considerar as obrigações de conformidade ao abrigo de ambos os quadros, dependendo da escala e das práticas específicas de dados, independentemente de onde a empresa esteja sediada.
Quais são as diferenças nos direitos dos consumidores entre a CCPA e o RGPD?
Ambos os regulamentos concedem aos indivíduos direitos sobre os seus dados pessoais, mas os direitos específicos, a forma como são exercidos e o seu âmbito diferem de formas que afetam diretamente a forma como uma empresa de eCommerce deve estruturar os seus processos de pedido de dados.
Direitos presentes em ambos os quadros, com âmbito diferenciado:
- Direito de acesso: ambos permitem que os indivíduos solicitem quais os dados pessoais que uma empresa detém sobre eles, embora o direito de acesso do RGPD seja geralmente mais vasto em termos de âmbito e requisitos de detalhe.
- Direito ao apagamento: ambos conferem o direito ao apagamento, embora o “direito ao esquecimento” do RGPD inclua condições e exceções mais específicas do que o direito de eliminação da CCPA.
- Direito de optar pela não venda: a CCPA concede explicitamente o direito de optar pela não venda (e, ao abrigo da CPRA, pela não partilha) de informações pessoais; o RGPD não utiliza a “venda” como um conceito definido da mesma forma, uma vez que o seu modelo baseado no consentimento aborda esta questão de forma diferente, através da exigência de uma base legal antes de qualquer processamento.
- Direito à retificação: ambos os quadros incluem o direito de corrigir dados pessoais imprecisos, embora os detalhes de implementação difiram.
- Direito à portabilidade dos dados: o RGPD inclui explicitamente o direito de receber dados pessoais num formato portátil; a CPRA (alteração à CCPA) introduziu um direito semelhante, embora os detalhes da implementação difiram entre ambos.
A conclusão prática para as empresas de eCommerce é que um quadro de conformidade construído puramente em torno da estrutura de direitos de um regulamento, muitas vezes, não satisfaz totalmente o outro — um processo de tratamento de pedidos construído apenas para o modelo de opt-out da CCPA, por exemplo, pode não cobrir adequadamente os requisitos mais abrangentes de retirada de consentimento e apagamento do RGPD. As empresas que servem ambos os públicos precisam, tipicamente, de uma infraestrutura de dados suficientemente flexível para respeitar o direito aplicável mais rigoroso para cada tipo de pedido, independentemente do regulamento que rege tecnicamente um determinado cliente.
Como diferem os requisitos de consentimento para marketing e seguimento?
Os requisitos de consentimento representam uma das diferenças operacionalmente mais significativas entre os dois regulamentos, afetando diretamente a forma como os avisos de cookies (banners), as opções de inclusão em listas de correio eletrónico e os píxeis de seguimento de uma loja WooCommerce devem ser configurados.
As principais diferenças:
- O RGPD exige consentimento prévio (opt-in) antes de poderem ser definidos a maioria dos cookies de seguimento (para além dos estritamente necessários), o que significa que os visitantes da UE devem ver o seguimento bloqueado por predefinição até darem o seu consentimento ativo — um padrão mais rigoroso do que aquele para o qual muitos banners de cookies baseados nos EUA foram concebidos.
- O modelo de opt-out da CCPA significa que o seguimento e a recolha de dados podem, geralmente, prosseguir por predefinição para os visitantes da Califórnia, sendo a empresa obrigada a fornecer um mecanismo claro de “Não Vender ou Partilhar as Minhas Informações Pessoais”, em vez de exigir um consentimento prévio.
- O consentimento para marketing por e-mail ao abrigo do RGPD exige, geralmente, um opt-in explícito antes de adicionar alguém a uma lista de marketing; a CCPA não impõe o mesmo requisito de opt-in para marketing por e-mail especificamente, embora as obrigações gerais de transparência na recolha de dados continuem a aplicar-se.
- Granularidade do consentimento: O RGPD espera, geralmente, opções de consentimento granulares (permitindo que um visitante consinta cookies de análise, mas recuse cookies de marketing, por exemplo) em vez de um único interruptor de “tudo ou nada”.
O erro de conformidade comum é implementar um único banner de cookies ao estilo americano a nível global e assumir que satisfaz ambos os regulamentos. Um banner que oferece apenas um mecanismo de opt-out não cumpre o padrão de opt-in do RGPD para visitantes da UE, enquanto uma configuração excessivamente restritiva de bloqueio por predefinição, criada puramente para a conformidade com o RGPD, pode limitar desnecessariamente o seguimento legítimo e conforme com a CCPA para visitantes dos EUA que não optaram pela exclusão. A conformidade eficaz exige, tipicamente, uma configuração de consentimento consciente da localização (geo-aware), que aplica o padrão apropriado com base na localização do visitante, em vez de uma abordagem única e abrangente.
Como podem as lojas WooCommerce construir uma estratégia de conformidade que cubra ambos?
Em vez de tratar a conformidade com a CCPA e o RGPD como dois projetos totalmente separados, a abordagem mais eficiente é construir uma infraestrutura de dados em conformidade com a privacidade, suficientemente flexível para satisfazer o padrão aplicável mais rigoroso para cada visitante, com base na sua localização real.
Passos práticos para uma abordagem unificada:
- Implementar uma gestão de consentimento baseada na localização, apresentando banners de consentimento de opt-in conformes com o RGPD aos visitantes da UE e mecanismos de opt-out conformes com a CCPA aos visitantes da Califórnia, em vez de uma configuração global única.
- Construir um processo centralizado de pedidos de dados capaz de lidar com pedidos de acesso, eliminação, retificação e portabilidade, independentemente do regulamento que rege tecnicamente o requerente, uma vez que a criação de processos separados para cada um cria uma complexidade operacional desnecessária.
- Documentar claramente os fluxos de dados, compreendendo exatamente que dados pessoais são recolhidos, onde são armazenados e que terceiros (plataformas de anúncios, fornecedores de e-mail/SMS, ferramentas de análise) os recebem — um pré-requisito para responder com precisão a qualquer pedido de dados ao abrigo de qualquer um dos quadros.
- Configurar as ferramentas de seguimento e marketing para respeitar os sinais de consentimento, garantindo que os píxeis, etiquetas (tags) e plataformas de e-mail respeitam efetivamente o estado de opt-in/opt-out, em vez de serem ativados independentemente da preferência declarada pelo visitante.
- Rever a conformidade de fornecedores terceiros, uma vez que a utilização de uma plataforma de anúncios ou ferramenta de e-mail que não suporte, por si só, a gestão adequada do consentimento pode comprometer uma configuração de outra forma conforme.
Para as lojas WooCommerce especificamente, isto significa, tipicamente, emparelhar uma plataforma de gestão de consentimento com um seguimento do lado do servidor (server-side tracking) configurado para respeitar o estado do consentimento, em vez de confiar apenas em scripts do lado do cliente que podem ser executados antes de o consentimento ser capturado. Construir isto uma vez, como uma infraestrutura unificada, é consideravelmente mais sustentável do que manter sistemas de conformidade paralelos e desconexos para cada regulamento.
Pronto para levar o seu e-commerce ao próximo nível?
Se os seus esforços de retenção parecem estar a estagnar a receita, ou se suspeita que a sua configuração de seguimento atual está a recolher dados em excesso de formas que criam riscos de conformidade ou a recolher de menos de formas que prejudicam a precisão da atribuição, a conformidade de privacidade e o desempenho de marketing não estão, na verdade, em conflito — ambos dependem da mesma infraestrutura de dados subjacente. Acertar na gestão do consentimento protege legalmente a empresa e, simultaneamente, melhora a qualidade dos dados próprios (first-party data) que alimentam as suas decisões de marketing.
É exatamente este o tipo de lacuna que ajudamos as marcas DTC e de eCommerce a colmatar. Como uma extensão da sua equipa interna, construímos sistemas orientados por dados onde a gestão do consentimento, o seguimento avançado e o CRM trabalham em conjunto — para que a sua postura de conformidade e a qualidade dos seus dados de marketing melhorem em uníssono, e não à custa um do outro. Se pretende uma leitura clara e honesta sobre como a sua configuração atual lida com as obrigações da CCPA e do RGPD, agende uma auditoria gratuita de automação de marketing e obtenha uma visão da sua infraestrutura de privacidade e seguimento focada em dados e conversões.

Comentários